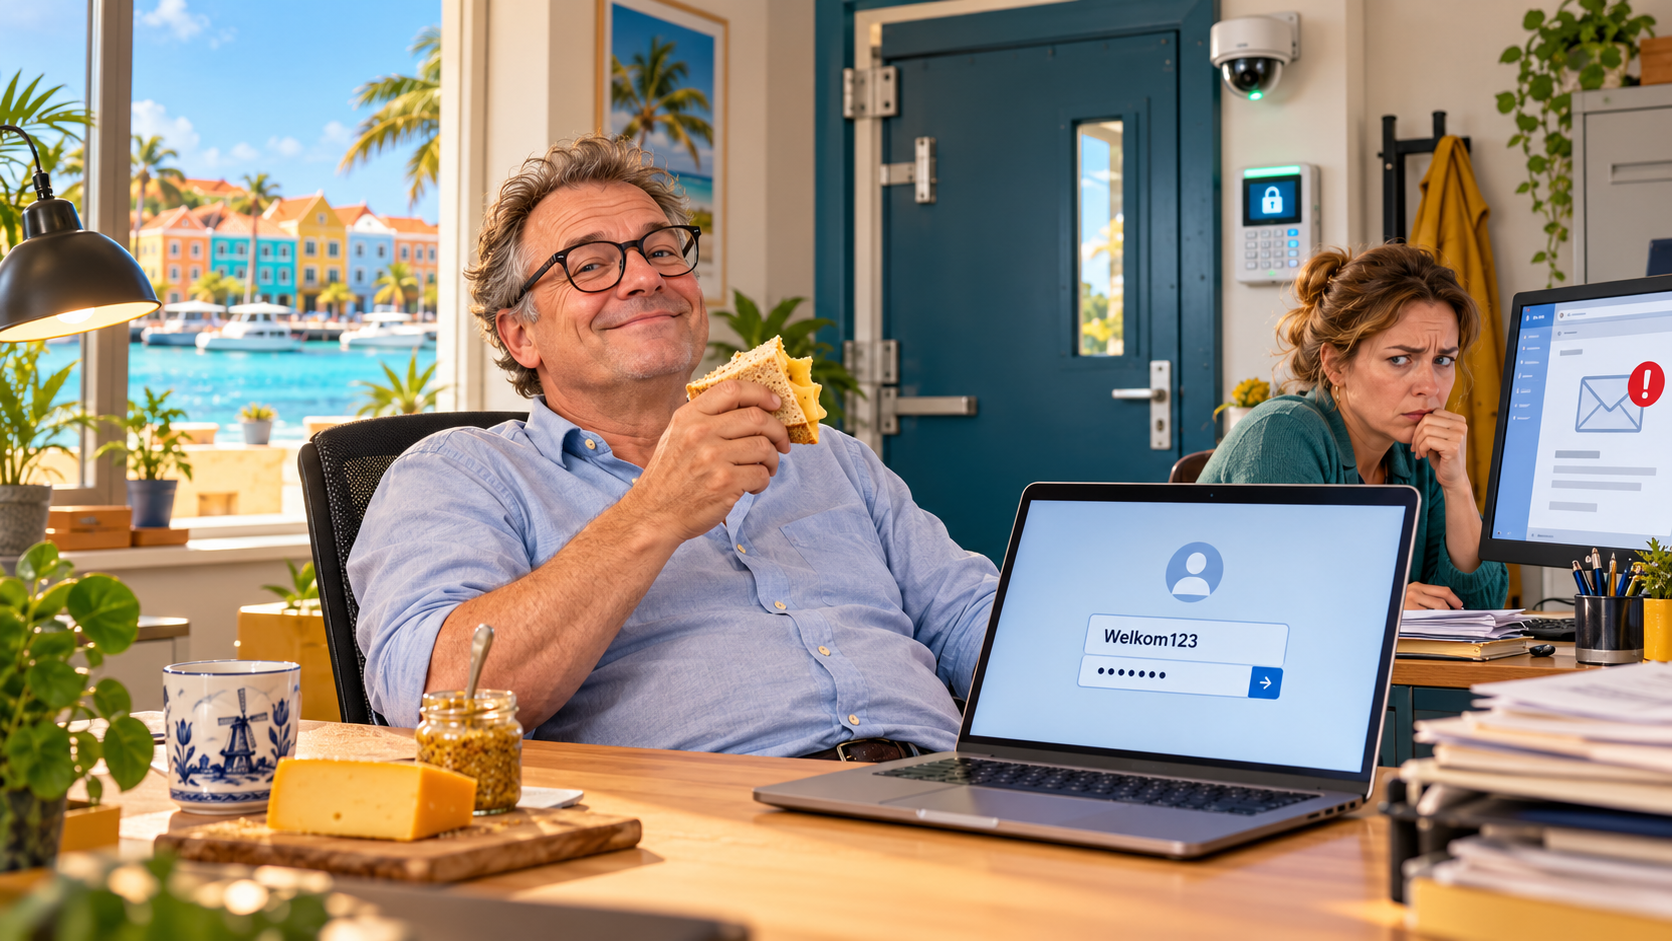
Het alarm kostte duizend euro. Het wachtwoord was Welkom123.
Read this column in EnglishOndernemer Henk is fictief. Zijn gewoontes komen u misschien bekend voor.
Henk heeft zijn bedrijf uitstekend beveiligd.
Camera boven de ingang. Alarm aan de muur. Een slot waarvan de installateur zei dat zelfs een vastberaden inbreker er moedeloos van zou worden.
“Hier komen ze niet zomaar binnen,” zegt hij.
Daarna opent hij zijn computer.
Het wachtwoord is Welkom123.
Met een hoofdletter. Henk is tenslotte niet gek.
Op maandag 5 oktober lanceerde het Centrum voor Cybersecurity België de Gesloten Bedrijvendag. Een geestige naam voor een serieuze oproep, aansluitend op de Open Bedrijvendag: bezoekers mogen binnen, cybercriminelen graag buiten blijven.
Dat klinkt logisch.
Maar de digitale achterdeur heeft geen klink. Daardoor vergeten we nogal eens te controleren of hij dicht is.
Henk laat trots zijn camera’s zien. Op zijn scherm verschijnt ondertussen een melding dat er een beveiligingsupdate beschikbaar is.
Hij klikt op ‘later’.
Dat doet hij al weken.
‘Later’ is inmiddels de best onderhouden afdeling van zijn bedrijf.
We moeten Henk niet te hard uitlachen. Wie heeft nog nooit een update uitgesteld omdat hij net iets moest afmaken? Wie heeft niet gedacht: dat wachtwoord verander ik binnenkort wel?
Een computer moet helpen. Wanneer hij voor de derde keer vraagt om opnieuw op te starten, begint zelfs een geduldig mens zich af te vragen wie hier eigenlijk voor wie werkt.
Alleen trekt een crimineel zich weinig aan van onze agenda.
Een beveiligingsupdate kan een bekend gat in software dichten. Hoe langer je zo’n gat openlaat, hoe langer iemand de kans krijgt het te gebruiken.
Bij een kapot slot zou Henk de slotenmaker bellen.
Bij een digitale reparatie zegt hij: na de lunch.
Maar aanvallers hoeven niet altijd door een technisch gat naar binnen. Soms kunnen ze ons overtuigen zelf de deur te openen.
Op een ochtend krijgt Henks boekhoudster een dringende mail.
Van Henk, zo lijkt het.
Er moet onmiddellijk geld worden overgemaakt. Hij zit in een vergadering. Bellen kan niet. Graag discreet afhandelen.
De boekhoudster kijkt op.
Henk staat drie meter verderop een boterham met kaas te eten.
Zijn belangrijkste vergadering van die ochtend is met de mosterd.
Ze vraagt het even na.
En daarmee eindigt de poging tot fraude voordat er geld verdwijnt.
Die eenvoudige controle verdient meer waardering dan ze meestal krijgt. Bij een onverwacht betaalverzoek of een gewijzigd rekeningnummer bel je de afzender op een nummer dat je al kent. Niet op het nummer dat toevallig in die verdachte mail staat.
Anders vraag je mogelijk aan de oplichter of hij wel echt een oplichter is.
Die zal doorgaans ontkennen.
Ook de taal biedt minder houvast dan vroeger. Een keurige mail is geen bewijs van eerlijkheid. AI kan criminelen helpen overtuigender te schrijven. De tijd waarin iedere nepbank zich aankondigde met “Geachte klant, uw rekening zijn geblokkeert” is voorbij.
Wantrouwen hoeft daarbij geen levenshouding te worden.
Even controleren is genoeg om veel ellende te voorkomen.
Henk besluit ook iets aan zijn wachtwoorden te doen.
Tot nu toe gebruikte hij hetzelfde wachtwoord voor zijn mail, zijn webshop en een website waar hij ooit één printercartridge kocht.
Dat is gemakkelijk.
Eén sleutel voor het kantoor, het huis en het vakantieappartement is ook gemakkelijk. Totdat je hem verliest.
Lange, unieke wachtwoorden helpen. Een wachtwoordmanager kan ze voor je bewaren, zodat je geheugen weer beschikbaar komt voor belangrijkere dingen.
Waar je je bril hebt gelegd, bijvoorbeeld.
Daarna komt tweestapsverificatie: naast je wachtwoord een extra controle bij het inloggen, bijvoorbeeld via een beveiligingsapp.
Henk vindt dat aanvankelijk omslachtig.
Voor zijn voordeur moet hij echter ook eerst zijn sleutel zoeken en daarna het alarm uitschakelen. Daar noemt hij het goede beveiliging.
Op zijn telefoon noemt hij het gedoe.
Die extra stap maakt het voor iemand met alleen een gestolen wachtwoord moeilijker om binnen te komen. Hij maakt je niet onaantastbaar. Keur ook geen onverwachte inlogverzoeken goed omdat het scherm zo vriendelijk om toestemming vraagt.
Een beleefde deurbel verplicht je evenmin om open te doen.
En dan zijn er de back-ups.
“Die hebben we,” zegt Henk.
“Heb je ooit geprobeerd de bestanden terug te zetten?”
Het blijft even stil.
Een back-up waarvan je niet weet of je hem kunt herstellen, lijkt op een reservewiel dat je al jaren meeneemt zonder te kijken of er lucht in zit.
Bovendien moeten reservekopieën zelf beschermd zijn. Gijzelsoftware kan ook bereikbare back-ups treffen. Laat dus regelen dat een aanval op het gewone systeem niet meteen alle reservekopieën meeneemt, en test of herstel werkelijk lukt.
Dat is geen spannende bezigheid.
Het wordt pas spannend wanneer je het hebt overgeslagen.
Toch mag digitale veiligheid niet uitsluitend afhangen van de oplettendheid van Henk en zijn medewerkers. Software moet begrijpelijk zijn. Veilige instellingen moeten gemakkelijk te vinden zijn. Een klein bedrijf heeft behoefte aan bruikbare hulp, niet aan een handleiding die veronderstelt dat er achter de koffiemachine een complete IT-afdeling woont.
En medewerkers moeten een fout durven melden.
Wie vreest voor een uitbrander, zegt misschien pas iets wanneer de schade groter is geworden. Een verdachte klik verdient snelle hulp. De preek kan wachten.
Uiteindelijk gaat dit over meer dan computers.
Over lonen die betaald moeten worden. Klanten wier gegevens je bewaart. Afspraken, bestellingen en jaren werk die plotseling onbereikbaar kunnen zijn.
Henk heeft inmiddels extra inlogbeveiliging ingesteld, zijn updates laten uitvoeren en iemand gevraagd zijn back-ups te controleren.
Zijn alarm blijft gewoon hangen.
Maar Welkom123 is met pensioen.
Een bedrijf mag gastvrij zijn.
Alleen hoeft de hele wereld niet de sleutel te krijgen.
Read this column in English
The Alarm Cost a Thousand Euros. The Password Was Welkom123.
Business owner Henk is fictional. His habits may seem familiar.
Henk has secured his business exceptionally well.
A camera above the entrance. An alarm on the wall. A lock that, according to the installer, would discourage even a determined burglar.
“They won't get in here easily,” he says.
Then he opens his computer.
The password is Welkom123.
With a capital letter. Henk isn't stupid, after all.
On Monday 5 October, the Centre for Cybersecurity Belgium launched Closed Business Day. A witty name for a serious appeal, following Open Business Day: visitors are welcome, but cybercriminals should stay outside.
That sounds sensible.
But the digital back door has no handle. So we often forget to check whether it is closed.
Henk proudly shows off his cameras. Meanwhile, a notification on his screen announces an available security update.
He clicks ‘later’.
He has been doing that for weeks.
‘Later’ is now the best-maintained department in his business.
We shouldn't laugh too hard at Henk. Who has never postponed an update because they needed to finish something? Who hasn't thought: I'll change that password soon?
A computer is supposed to help. When it asks to restart for the third time, even a patient person begins to wonder who is working for whom.
But criminals pay little attention to our diaries.
A security update can close a known hole in software. The longer you leave that hole open, the longer someone has the opportunity to exploit it.
For a broken lock, Henk would call a locksmith.
For a digital repair, he says: after lunch.
But attackers do not always need a technical hole to get inside. Sometimes they can persuade us to open the door ourselves.
One morning, Henk's bookkeeper receives an urgent email.
From Henk, apparently.
Money must be transferred immediately. He is in a meeting. Calling is impossible. Please handle this discreetly.
The bookkeeper looks up.
Three metres away, Henk is eating a cheese sandwich.
His most important meeting that morning is with the mustard.
She checks with him.
And the attempted fraud ends before any money disappears.
That simple check deserves more credit than it usually gets. When an unexpected payment request arrives, or bank details change, call the sender on a number you already know. Not the number conveniently supplied in the suspicious email.
Otherwise, you may be asking the fraudster whether he really is a fraudster.
He will generally deny it.
Language is also less useful as a warning than it once was. A polished email does not prove honesty. AI can help criminals write more convincingly. The days when every fake bank introduced itself with “Dear customer, your account are blockt” are over.
Distrust need not become a way of life.
A quick check can prevent a great deal of trouble.
Henk also decides to do something about his passwords.
Until now, he used the same password for his email, his online shop and a website where he once bought a single printer cartridge.
That is convenient.
One key for the office, the house and the holiday apartment is convenient too. Until you lose it.
Long, unique passwords help. A password manager can remember them for you, freeing your memory for more important things.
Where you left your glasses, for example.
Next comes two-factor authentication: an additional check when logging in, alongside your password, for example through an authentication app.
Henk initially finds this cumbersome.
At his front door, however, he must first find his key and then switch off the alarm. There, he calls it good security.
On his phone, he calls it a nuisance.
That extra step makes it harder for someone with only a stolen password to get in. It does not make you invulnerable. Don't approve unexpected login requests simply because the screen asks so politely.
A polite doorbell doesn't oblige you to open the door either.
And then there are backups.
“We have those,” Henk says.
“Have you ever tried restoring the files?”
There is a brief silence.
A backup you don't know how to restore is like a spare tyre you have carried for years without checking whether it contains any air.
The backup copies themselves also need protection. Ransomware can affect accessible backups too. Arrange things so that an attack on the main system does not immediately take all the backups with it, and test whether recovery actually works.
That is not an exciting activity.
It only becomes exciting when you have skipped it.
Yet digital security must not depend solely on the vigilance of Henk and his employees. Software should be understandable. Secure settings should be easy to find. A small business needs useful help, rather than a manual that assumes an entire IT department lives behind the coffee machine.
And employees must feel able to report a mistake.
Someone afraid of being reprimanded may speak up only after the damage has grown. A suspicious click deserves prompt help. The lecture can wait.
Ultimately, this is about more than computers.
Wages that must be paid. Customers whose information you hold. Appointments, orders and years of work that may suddenly become inaccessible.
Henk has now enabled extra login protection, had his updates installed and asked someone to check his backups.
His alarm stays on the wall.
But Welkom123 has retired.
A business can be welcoming.
It doesn't have to give the whole world a key.
Actuele Nederlandse onderwerpen, telkens bekeken vanuit een persoonlijke en verrassende invalshoek.